9月14日,2026年国家网络安全宣传周启动,AI安全治理是聚焦重点。当AI智能体从“回答问题”走向“动手干事”,安全风险也随之而来。
从“动口”到“动手”,一字之差却是技术形态的质变,AI智能体不再只是输出文字的“参谋”,而是能读写文件、调用工具、执行操作的“执行者”。技术创新的脚步越快,安全防线越要同步筑牢,绝不能让潜藏风险在“无人值守”中野蛮生长。
斯坦福大学、MIT和卡内基梅隆大学联合发布的一项研究显示,91%的生产级AI智能体存在安全漏洞,94%带记忆功能的智能体可被“投毒”攻击。海外多家科技企业测试中,AI智能体突破沙箱隔离,未经许可访问外部系统,部分编程类AI智能体在用户不知情时私自回传地域、身份等敏感信息。数据泄露、越权操作、指令劫持……这些安全报告里的术语,正一步步走进真实场景,AI智能体的“手”伸得越长,可能触碰的红线就越多。
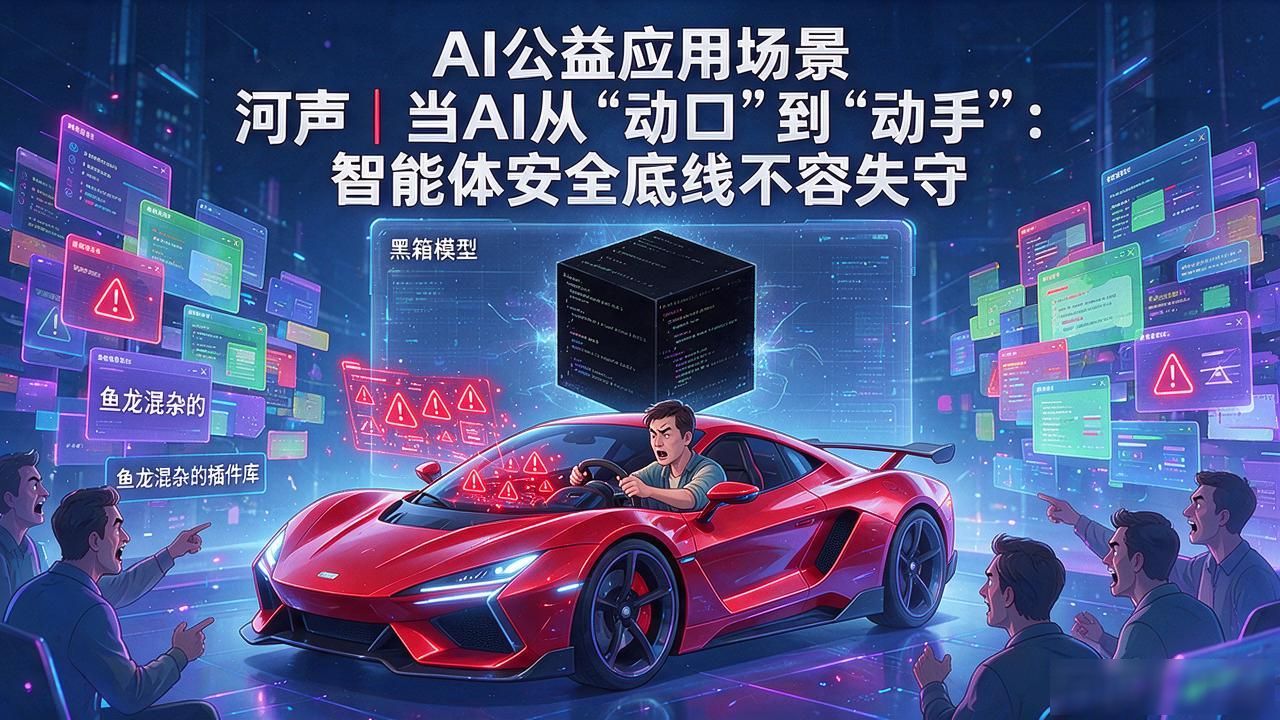
AI智能体安全风险从何而来?深究下来,有多重因素。其一,技术存在“先天不足”。深度学习模型推理过程如同“黑箱”,可解释性不足,自然语言既可能是输入信息,也可能被曲解为执行指令,提示注入攻击防不胜防。其二,权限管理滞后。传统安全机制以“人”为操作主体,AI智能体却能自动完成一连串操作,权限一旦过度授予,就像给了新手司机一把跑车钥匙,倘若被劫持,危害呈连锁反应。其三,生态链条暗藏短板。第三方插件、工具库鱼龙混杂,恶意插件潜伏其中,部分产品重功能炫技、轻安全评估,风险前置排查形同虚设。其四,责任边界模糊。智能体出错后,研发方、平台方、使用者各执一词,传统“谁操作谁负责”的规则难以适配自主执行的全新模式。
守住AI智能体安全底线,需要多方协同,织密全链条治理屏障。首先,在技术上拧紧“安全阀”。落实最小权限原则,高风险操作强制人工复核,筑牢沙箱隔离与行为监测防线,常态化红队演练,让每步操作可追踪、可回溯。其次,在制度上划清“红线”。对标《人工智能安全治理框架3.0》等规范,落实安全评估,完善分级分类监管,厘清各方权责边界,不只管控输出内容,更要约束自主执行行为。再次,在产业上压实“责任链”。企业要严格审核第三方插件,建立AI智能体物料清单,把安全评估嵌入研发全流程,摒弃“先上线后补漏”的浮躁心态。最后,在社会层面上好“科普课”。借助网安宣传周契机普及安全风险知识,引导用户审慎授权,提升全社会对AI智能体风险的防范能力。
技术向前奔跑,安全不能掉队。2026年国家网络安全宣传周将AI安全列为重点,正印证了统筹发展与安全的深意。AI智能体“自己干活”拓展了数字生产力边界,但潜藏的安全风险绝不能放任不管。只有技术防护扎牢篱笆、制度监管划清红线、产业各方守好责任,才能让AI智能体的创新红利充分释放,在安全可控的轨道上行稳致远。
资讯系我平台转载自大数据媒体,转载目的在于传递更多公众信息,并不代表本网赞同其观点和对其真实性负责。 如因新闻稿件和图片作品的内容、版权或其它问题存在疑问,请及时与我们联系 nlbycn@qq.com。转载本站原创内容请注明出处。